IA sem Aperreio

Ciberataque a supermercados na França expõe vulnerabilidades de aparelhos smart

<!–>

–><!–>–>Segurança
<!–>

Ciberataque a supermercados na França expõe vulnerabilidades de aparelhos smart

–>

<!–>

–><!–>

–>

O ataque cibernético sem precedentes a centenas de supermercados na França nesta segunda-feira (12/10) resultou na perda de toneladas de alimentos e levantou preocupações sobre a vulnerabilidade dos sistemas de segurança a técnicas avançadas de hackeamento.

<!–>

Especialistas alertam que situações semelhantes podem ocorrer com uma série de aparelhos domésticos, como geladeiras e câmeras de segurança, e até com automóveis que utilizam sistemas de conexão à internet.

–>

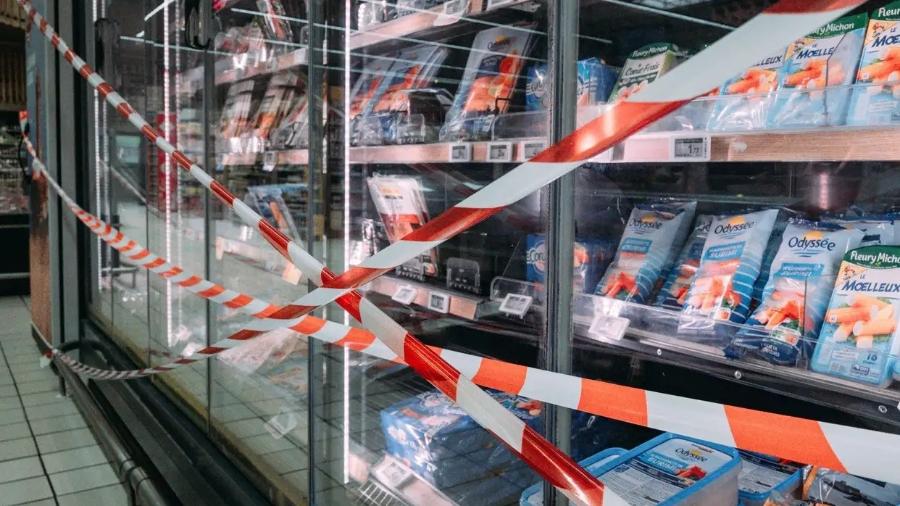
No caso ocorrido na França, os hackers, que visavam sistemas de refrigeração conectados à internet fabricados pela empresa dinamarquesa Danfoss, elevaram a temperatura de geladeiras e congeladores para até 50º C em centenas lojas e supermercados de todo o país.

<!–>

–>

<!–>

–>

<!–>

As redes de supermercados confirmaram o ocorrido, mas ainda não está claro quem está por trás dos ataques. Segundo o ministro francês das Finanças, Roland Lescure, cerca de 700 estabelecimentos foram afetados.

–>
<!–>

A agência de cibersegurança da França recomendou que as empresas que utilizam os modelos de congeladores hackeados os desconectem imediatamente da internet ou restrinjam o acesso a eles, e realizem atualizações de software.

–>

Do mundo virtual para o real

<!–>

Por muito tempo isolados da internet, equipamentos industriais, como sistemas de refrigeração, passaram a ser conectados à internet para permitir supervisão e controle remotos, explicou Antoine Hautin, secretário-geral da consultoria de cibersegurança Almond, à agência de notícias AFP.

–>

Sem proteções adequadas, como controles de direitos de acesso, aplicação regular de correções de segurança ou uso de plataformas intermediárias para controle remoto, “qualquer fábrica ou equipamento” conectado – seja nos setores automotivo, de energia ou de transportes – pode ficar exposto a cenários semelhantes, avaliou Olivier Daloy, especialista em segurança cibernética da Zscaler, também em entrevista à AFP.

<!–>

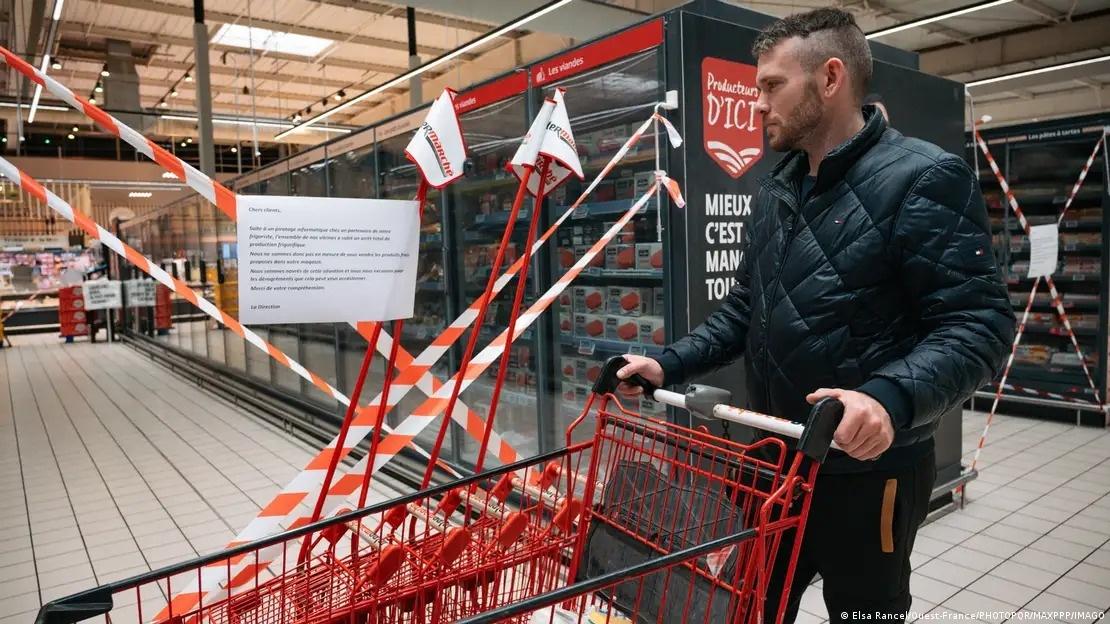
Hackers elevaram a temperatura de congeladores para até 50º C em mais de 500 supermercados franceses
Hackers elevaram a temperatura de congeladores para até 50º C em mais de 500 supermercados franceses Imagem: Elsa Rancel/Ouest-France/PHOTOPQR/MAXPPP/IMAGO

–><!–>

–>

Continua após a publicidade

<!–>

Segundo Daloy, o princípio desse ataque é comparável ao do vírus Stuxnet, de 2010, que causou uma série de falhas nas centrífugas iranianas utilizadas para o enriquecimento de urânio.

–>

No caso dos supermercados, o ataque demonstra as possíveis consequências de um acesso remoto insuficientemente protegido a equipamentos essenciais para o funcionamento diário das empresas.

<!–>

Como os hackers conseguiram realizar o ataque?

–>

Daloy explica que as infraestruturas industriais são vulneráveis porque combinam sistemas de tecnologia da informação (TI) com equipamentos físicos de tecnologia operacional (OT), alguns dos quais são antigos.

<!–>

Ao invadir redes de computadores, os hackers podem acessar os sistemas que controlam diretamente esses equipamentos e provocar perturbações no mundo real.

–>

“Estamos diante de um ataque à chamada internet das coisas (IoT, na sigla em inglês)”, explica ele. Trata-se de máquinas que “não possuem tela nem teclado”, mas que, ainda assim, são acessíveis via rede e podem, em certos casos, ser controladas remotamente.

<!–>

Continua após a publicidade

–>

<!–>

–>

Daloy observa dois cenários particularmente possíveis para o hackeamento: a exploração de uma vulnerabilidade técnica ou o uso de credenciais comprometidas para se conectar ao equipamento.

<!–>

Na prática, no caso dos supermercados, “o risco imediato é o desperdício de alimentos, e o segundo risco é causar um impacto físico, com perigo de incêndio, quando as geladeiras atingem 50º C”, acrescentou.

–>

Casos anteriores de ataques a supermercados

<!–>

Ataques semelhantes ao ocorrido na França já foram relatados em outras partes da Europa e nos Estados Unidos.

–>

Em abril de 2025, a rede britânica de lojas de departamentos Marks & Spencer sofreu um ataque sofisticado de ransomware – ciberataques que bloqueiam o acesso a sistemas ou arquivos de uma empresa e exigem o pagamento de um resgate.

<!–>

A empresa teve que gastar cerca de 300 milhões de libras (R$ 1,9 bilhão) após ter sido forçada a suspender pedidos feitos online e pelo aplicativo. O ataque foi orquestrado por um grupo de hackers chamado Scattered Spider, utilizando um ransomware de outro grupo criminoso, o DragonForce.

–><!–>

–>

Continua após a publicidade

<!–>

Rede britânica de lojas de departamentos Marks & Spencer foi alvo de um ataque sofisticado de ransomware
Rede britânica de lojas de departamentos Marks & Spencer foi alvo de um ataque sofisticado de ransomware Imagem: Ian Murray/imageBROKER/picture alliance

–>

Segundo a imprensa do Reino Unido, os mesmos hackers também tentaram atacar a rede Co-op e a icônica loja de departamentos Harrods.

<!–>

Relatos semelhantes também surgiram nos EUA. Em junho de 2025, a United Natural Foods, uma empresa de alimentos congelados que abastece grandes redes de supermercados como a Whole Foods, informou ter descoberto um ataque cibernético que a obrigou a tirar seus sistemas do ar. A empresa não revelou a natureza do ataque.

–>

Em novembro do ano passado, a Ahold Delhaize USA informou ter sido vítima de um ataque cibernético que interrompeu as operações em mais de 2 mil lojas.

<!–>

Hackers podem invadir dispositivos domésticos?

–>

De geladeiras e sistemas de aquecimento a câmeras de segurança e redes de alarme, cada vez mais dispositivos podem ser monitorados e controlados remotamente, o que cria novas oportunidades para cibercriminosos.

<!–>

Continua após a publicidade

–>

Se um dispositivo estiver conectado à internet, seja diretamente ou por meio de um aplicativo, serviço de nuvem ou rede doméstica, ele pode, potencialmente, ser invadido.

<!–>

Em 2015, pesquisadores demonstraram em uma conferência de hackers em Las Vegas como uma geladeira inteligente da Samsung poderia ser comprometida, com a interceptação de parte do tráfego de internet que passava pelo dispositivo.

–>

Em muitos casos, os invasores estão mais interessados em roubar dados, interromper serviços ou usar dispositivos conectados como uma porta de entrada para uma rede maior.

<!–>

Os alvos mais comuns são dispositivos conectados à internet e controlados remotamente. Isso inclui câmeras de segurança, campainhas com vídeo, sistemas de alarme, fechaduras inteligentes, termostatos e sistemas de aquecimento central.

–>

Risco aumenta em paralelo à conectividade

<!–>

Eletrodomésticos inteligentes, como geladeiras, fornos e máquinas de lavar, também podem ser vulneráveis se estiverem conectados à internet. Até mesmo algumas escovas de dente estão agora conectadas à internet.

–><!–>

–>

Continua após a publicidade

<!–>

Roteadores – e não os eletrodomésticos – são responsáveis por mais de três quartos de todos os ataques a dispositivos conectados, segundo dados de especialistas em segurança.

–>

O número desses dispositivos cresceu rapidamente à medida que fabricantes adicionaram conectividade à internet a produtos que antes eram totalmente mecânicos.

<!–>

Uma vez dentro de um dispositivo, um hacker pode, geralmente, coletar informações ou assumir o controle do dispositivo.

–>

Uma câmera pode mostrar o interior de uma casa, um dispositivo com microfone pode captar sons e um roteador comprometido pode expor tudo o que trafega pela rede. Hackers que assumem o controle de um dispositivo podem ligá-lo ou desligá-lo, alterar configurações ou impedir que os usuários acessem suas contas. Um termostato comprometido pode afetar o aquecimento, enquanto um congelador ou geladeira hackeado pode comprometer o controle de temperatura.

<!–>

Em casos mais graves, invasores podem usar dispositivos com segurança precária para obter acesso a outros sistemas na mesma rede ou para roubar informações pessoais vinculadas a contas online.

–>

Carros com acesso a internet vulneráveis a ataques

<!–>

O perigo também se estende aos veículos motorizados. Pesquisadores de segurança cibernética demonstraram repetidamente vulnerabilidades em automóveis conectados à internet.

–><!–>

–>

Continua após a publicidade

<!–>

Em 2015, pesquisadores assumiram remotamente o controle de um Jeep em movimento por meio de seu sistema de entretenimento conectado à internet, forçando o recall de cerca de 1,4 milhão de veículos e a implementação de correções de software.

–>

Quase uma década depois, pesquisadores revelaram uma falha que permitia rastrear, destravar e dar a partida em certos veículos da automobilística Kia usando apenas o número da placa. Os pesquisadores afirmaram ter relatado as vulnerabilidades à empresa, que as corrigiu em poucos meses, e não houve evidências de que tenham sido exploradas em ataques reais.

<!–>

Veículos e aeronaves modernos também são projetados com sistemas abrangentes de segurança e de backup.

–>

Infraestruturas críticas, como redes de energia e água, geralmente possuem camadas múltiplas de segurança, monitoramento e regulamentação que não estão presentes em dispositivos de consumo. Isso não significa que estejam imunes a ataques cibernéticos, mas normalmente são alvos muito mais difíceis do que um eletrodoméstico conectado a uma rede doméstica wi-fi.

<!–>

Como proteger os dispositivos?

–>

Especialistas em segurança cibernética geralmente recomendam alterar senhas padrão, ativar a autenticação em duas etapas quando disponível e instalar regularmente atualizações de software.

<!–>

Continua após a publicidade

–>

Os consumidores também devem remover ou substituir dispositivos que não recebem novas atualizações de segurança, manter a maioria dos dispositivos em uma rede local e conectar produtos à internet apenas quando houver um motivo claro para isso.

<!–>

A regra mais simples costuma ser a mais eficaz: quanto menos dispositivos conectados, menos potenciais pontos de entrada para invasores.

–>

rc/ra (AFP, ots, Reuters)

Defenda a verdade

Publicidade

Deixe seu comentário

<!–>

O autor da mensagem, e não o UOL, é o responsável pelo comentário. Leia as Regras de Uso do UOL.

–>

<!–>

–>

Fonte original: www.uol.com.br

Artigos relacionados

Deixe um comentário

O seu endereço de e-mail não será publicado. Campos obrigatórios são marcados com *

Verifique também
Fechar
Botão Voltar ao topo