Apple corrige falhas no iMessage e no Bluetooth que expõem conversas
–>
<!–>
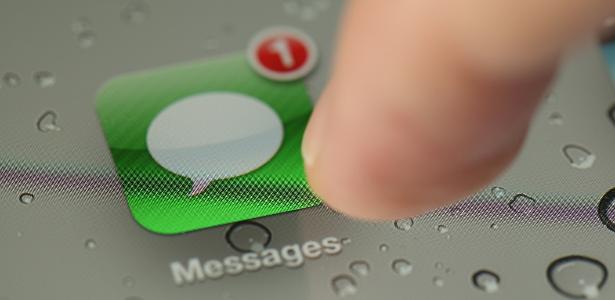
App iMessage, aplicativo Mensagens, da Apple Imagem: picturejohn/iStock
–>
<!–>
–>
Ouvir
<!–>
0.5×
0.75×
1×
1.25×
1.5×
1.75×
2×
–>
<!–>
–>
A Apple liberou um pacote de atualizações para corrigir vulnerabilidades de segurança capazes de expor conversas em grupos do iMessage e permitir o pareamento não autorizado via Bluetooth, segundo informou o site The Hacker News.
<!–>
Como funcionavam as falhas corrigidas
–>
Uma das brechas do iMessage permitia a entrada invisível em grupos. O problema possibilitava que um invasor remoto entrasse em uma conversa coletiva e recebesse mensagens sem ser notado. Outra falha garantia a um novo participante o acesso ao histórico de mensagens enviadas antes de sua entrada no grupo. A Apple não informou se as brechas chegaram a ser exploradas em ataques reais.
<!–>
As atualizações liberadas corrigem falhas no Bluetooth e no AirPlay. Ao todo, nove correções foram disponibilizadas. Duas delas permitiam que um dispositivo malicioso realizasse o pareamento sem qualquer interação do usuário, desde que estivesse ao alcance da conexão sem fio.
–>
<!–>
–>
<!–>
–>
Outras duas brechas burlavam os limites de tentativa de código de segurança. Uma dessas vulnerabilidades podia ser acionada via Bluetooth por alguém próximo; a outra exigia apenas que o invasor estivesse conectado à mesma rede local da vítima.
<!–>
–>
A liberação das correções não alcançou todos os modelos antigos simultaneamente. As notas de segurança do iOS e iPadOS 27.2.1 cobrem os bugs do iMessage, enquanto o iOS 18.7.12 e o watchOS 26.6.1 receberam correções sem menção direta a essas falhas. Modelos como iPhone XS, XS Max, XR, iPad de 7ª geração e alguns Apple Watches receberam pacotes sem essas correções específicas, e a empresa não confirmou se eles continuam vulneráveis.
<!–>
–>
Publicidade
Deixe seu comentário
<!–>
O autor da mensagem, e não o UOL, é o responsável pelo comentário. Leia as Regras de Uso do UOL.




Deixe seu comentário
<!–>
O autor da mensagem, e não o UOL, é o responsável pelo comentário. Leia as Regras de Uso do UOL.
–>
<!–>