Como hackers elevaram freezers a 50°C na França e estragaram alimentos

<!–>
–>
- 0.5×
- 0.75×
- 1×
- 1.25×
- 1.5×
- 1.75×
- 2×
<!–>
–>
<!–>
<!–>

<!–>
–>
<!–>
–>
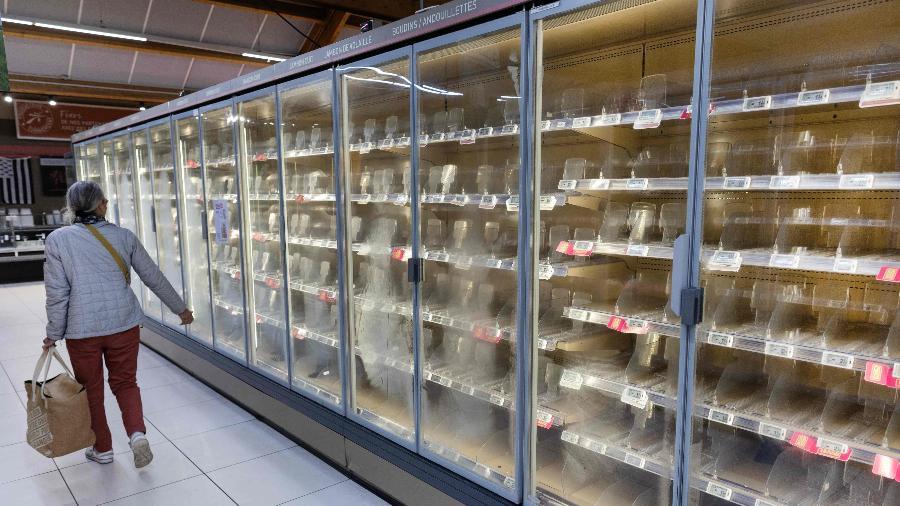
Um ataque cibernético colocou em risco a refrigeração de supermercados na França após invasores comprometerem sistemas Danfoss usados para controlar geladeiras, freezers e câmaras frias. O incidente levou ao descarte de alimentos em algumas lojas e acendeu um alerta sobre equipamentos antigos conectados à internet.
<!–>
Invasores acessaram o equipamento que centraliza a refrigeração de lojas e alteraram os parâmetros de funcionamento durante a madrugada de 11 de outubro. Redes relataram que os aparelhos foram colocados em modo de degelo e, em alguns casos, a temperatura chegou a 50°C, o que levou ao descarte de alimentos.
Os equipamentos afetados não são os freezers em si, mas os sistemas digitais que controlam a temperatura e o funcionamento da refrigeração. Quando esses sistemas são alterados por invasores, alimentos podem descongelar ou ser expostos a temperaturas inadequadas para consumo.
–>
<!–>
Alerta do CERT-FR (Time de Resposta a Incidentes do Governo Francês) apontou “numerosos comprometimentos” em duas linhas de controladores. O órgão citou as séries AK-SM e AK-SC e recomendou desconectar os dispositivos da internet ou filtrar o acesso com regras rígidas.
A ANSSI (Agência Nacional de Cibersegurança da França) classificou como urgente retirar esses controladores do acesso direto à internet. O chefe do órgão, Vincent Strubel, defendeu que os modelos afetados fiquem fora da internet ou com acesso “muito bem restringido”, segundo a AFP (Agence France-Presse).
Danfoss e autoridades francesas não informaram quem está por trás do ataque nem o caminho usado para a invasão. A fabricante afirmou que a maior parte dos equipamentos atingidos era de modelos antigos, que já não recebem atualizações de software e segurança.
Em nota à Reuters, a Danfoss disse ter conhecimento de ocorrências na França envolvendo parte dos sistemas. “Ciente de incidentes na França que afetam um número limitado de sistemas de gestão de refrigeração”, declarou a empresa.
–>
<!–>
Redes francesas deram números diferentes sobre o alcance do ataque, porque cada uma contou as lojas em que o problema chegou ao sistema. A Les Mousquetaires, dona do Intermarché, relatou que unidades afetadas precisaram descartar todos os produtos impactados.
–><!–>
–>
Coopérative U informou que, na maioria das lojas atingidas, a equipe conseguiu reagir a tempo para manter a cadeia de frio. Ainda assim, uma parte das unidades não conseguiu agir rápido o suficiente e perdeu mercadorias, conforme relatos a veículos locais citados pela AFP.
–>
Thierry Cotillard, que comanda o grupo Les Mousquetaires, estimou perdas de dezenas de milhões de euros no país. Ele falou à BFMTV, segundo a Reuters.
<!–>
–>
A Danfoss citou dois modelos antigos como os mais atingidos: AK-SM 800 e AK-SC 355. A empresa encerrou o suporte ao modelo AK-SM 800 em maio de 2021, o que significa que ele deixou de receber atualizações e correções de segurança.
<!–>
Parte dos ataques também teria atingido unidades do AK-SM 800A, modelo mais novo, que estavam com sistema desatualizado. Em declaração ao site Cooling Post, a Danfoss disse que trabalha com clientes em “atualizações de firmware [software interno do equipamento] quando disponíveis, proteções de rede mais fortes e remoção da exposição direta à internet quando aplicável”.
–>
O CERT-FR orientou uma sequência de ações para casos de possível comprometimento. Entre as medidas estão restringir o acesso de rede a prestadores de serviço, fazer reset de fábrica, aplicar correções disponíveis, trocar senhas e revisar contas antes de reconfigurar o equipamento.
<!–>
–>
<!–>
<!–>
O Ministério Público de Paris abriu uma investigação para identificar vítimas e relacionar o ataque aos danos reportados. Há relatos de perdas de alimentos e de equipamentos que, segundo relatos citados pela imprensa francesa, chegaram a pegar fogo.
–>
Até 13 de outubro, o CERT-FR não havia publicado indicadores de comprometimento, o que dificulta a checagem por parte dos operadores. O alerta também não citou uma vulnerabilidade específica, versão de firmware ou método de invasão.
<!–>
*Com informações da AFP, Reuters e The Hacker News
–><!–>
–><!–>
–><!–>
Fonte original: www.uol.com.br
Lorem ipsum dolor sit amet, consectetur.
Deixe seu comentário
–>
O autor da mensagem, e não o UOL, é o responsável pelo comentário. Leia as Regras de Uso do UOL.
<!–>
–>