IA sem Aperreio

Falha no PHP: entenda a gravidade e como hackers podem usá-la

<!–>

–><!–>–>Segurança
<!–>

Falha no PHP: entenda a gravidade e como hackers podem usá-la

–>

–>

<!–>

–>

<!–>

Ouvir

–>

<!–>

–>

<!–>

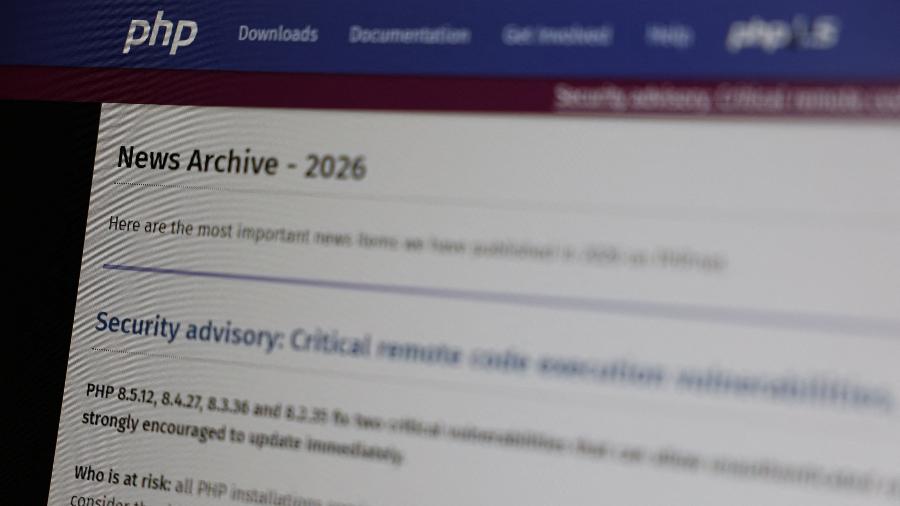
Uma falha crítica no PHP, linguagem que sustenta boa parte dos sites do mundo, levou órgãos públicos e empresas a tirarem serviços do ar para evitar invasões – e o problema também atingiu sistemas no Brasil, como o da Anatel.

–>

O que aconteceu

<!–>

Duas vulnerabilidades no PHP permitem execução remota de código sem autenticação. Na prática, invasores podem enviar requisições maliciosas e assumir o controle de servidores vulneráveis, com risco de roubo de dados e instalação de malware.

–>

Na prática, invasores poderiam executar códigos maliciosos nos sistemas afetados, incluindo a instalação de web shells, obtendo assim o controle sobre os servidores vulneráveis
Sergey Lozhkin, chefe do centro de pesquisa da empresa de cibersegurança Kaspersky

<!–>

–>

<!–>

–>

<!–>

As falhas foram identificadas como CVE-2026-109618 e CVE-2026-109619 e foram descobertas com auxílio de inteligência artificial. A detecção acelerou o alerta global porque o PHP é usado em grande escala e está por trás de plataformas como WordPress, Drupal, Joomla, Magento e PrestaShop.

–>
<!–>

A gravidade foi classificada como 9,2 em dez na escala CVSS v4.0. O CERT-EU (Centro de Resposta a Incidentes de Segurança da União Europeia) recomendou aplicar correções imediatamente ou, se isso não for possível, desconectar temporariamente servidores expostos à internet.

–>

Governos e empresas tiraram sites do ar como medida preventiva, o que não significa necessariamente que eles tenham sido hackeados. A orientação é reduzir a janela de risco enquanto as atualizações são aplicadas.

<!–>

No Brasil, a Anatel retirou do ar temporariamente o SEI (Sistema Eletrônico de Informações). Também houve relatos de instabilidades em sistemas de tribunais de justiça, como no TRF-1 (Tribunal Regional Federal da 1ª Região) e no TRF-6 (Tribunal Regional Federal da 6ª Região), com possibilidade de impacto em prazos processuais.

–>

Como hackers podem usar a falha

<!–>

Explorar a brecha pode dar acesso direto ao sistema de arquivos ou ao banco de dados do servidor. Isso abre caminho para vandalizar páginas, roubar informações e, em cenários mais graves, comprometer totalmente o ambiente.

–><!–>

–>

Continua após a publicidade

Uma única falha na base do PHP pode expor milhões de servidores ao mesmo tempo. Empresas de infraestrutura digital relataram tentativas iniciais de exploração, e a Cloudflare disse que os primeiros ataques começaram a aparecer.

<!–>

Sites menores tendem a ficar mais tempo vulneráveis, especialmente em hospedagem compartilhada. Nesses casos, o dono do site nem sempre controla a atualização do PHP e pode não perceber que precisa agir, o que pode transformar páginas em vetores para spam, vírus e conteúdo malicioso.

–>

Por que a internet sentiu o impacto

<!–>

O PHP é uma linguagem usada “nos bastidores” para montar páginas dinâmicas. Em vez de entregar sempre o mesmo conteúdo, o servidor consulta banco de dados, checa login e personaliza o que aparece na tela antes de enviar a página ao navegador.

–>

A linguagem é gratuita, de código aberto e mantido por voluntários, e muitos donos de sites nem interagem diretamente com ele. Por isso, quando surge uma vulnerabilidade crítica, o efeito se espalha por serviços públicos, lojas online, blogs e portais de notícia.

<!–>

Impacto em órgãos pelo mundo

–>

Na Europa, o impacto levou a interrupções em sites e serviços digitais de governos. Na Holanda, sites de ministérios, da previdência e da agência nacional de cibersegurança ficaram indisponíveis como forma de reduzir o risco de invasão.

<!–>

Continua após a publicidade

–>

<!–>

–>

Na Finlândia, o provedor estatal de serviços de TI isolou redes públicas enquanto preparava atualizações. A recomendação das autoridades de segurança foi tirar do ar os serviços que não conseguissem aplicar correções a tempo.

<!–>

O alerta se intensificou após detalhes técnicos sobre as falhas vazarem antes do prazo previsto. A divulgação antecipada acelerou varreduras automatizadas e tentativas de invasão em massa, aumentando a pressão por medidas de contenção.

–>

A Anatel disse que a indisponibilidade do SEI não foi causada por falha no sistema em si, mas pelo ambiente em PHP usado para executá-lo. “O caso não se trata de uma falha ou vulnerabilidade inerente ao SEI. A indisponibilidade temporária do serviço está relacionada a uma vulnerabilidade recente identificada no próprio PHP. Como consequência, qualquer aplicação que dependa e seja executada em ambiente/servidor PHP é potencialmente afetada por essa fragilidade — incluindo outros sistemas amplamente utilizados, como Moodle, Joomla, entre diversos outros”, afirmou a agência em nota.

<!–>

* Com informações de reportagens publicadas em 21/10/2026, 21/10/2026 e 22/10/2026.

–><!–>

–><!–>

<!–>

–><!–>

–>–>

Defenda a verdade

Publicidade

Deixe seu comentário

–>

O autor da mensagem, e não o UOL, é o responsável pelo comentário. Leia as Regras de Uso do UOL.

<!–>

–>

Fonte original: www.uol.com.br

Artigos relacionados

Deixe um comentário

O seu endereço de e-mail não será publicado. Campos obrigatórios são marcados com *

Verifique também
Fechar
Botão Voltar ao topo