Vírus de fábrica em TV boxes afeta 150 mil aparelhos no Brasil
–>
–>
Controle remoto com decodificador digital (TV box) e televisor ao fundo Imagem: Getty Images
<!–>
–>
<!–>
–>
Uma operação internacional liderada pelo Google com forças policiais e empresas de segurança desmantelou uma rede cibercriminosa que infectou mais de 1,3 milhão de aparelhos de TV Box com Android em vários países, incluindo o Brasil. O XCPE é um programa malicioso que não dependia de erros de quem comprou o equipamento: já saía instalado de fábrica pela empresa chinesa Videostrong para alugar a internet das vítimas para uso em golpes virtuais.
<!–>
Como o golpe funcionava na TV box
–>
O aparelho transmitia vídeos normalmente enquanto operava em segundo plano. Para a família que comprou a caixinha, o equipamento parecia funcionar de forma comum, reproduzindo filmes, séries e canais de streaming sem emitir qualquer aviso de travamento ou perigo na tela.
<!–>
Os criminosos alugavam o Wi-Fi da vítima para disfarçar outros crimes em uma enorme botnet. O principal negócio do esquema era transformar a TV Box em um “proxy residencial” (um intermediário que empresta a conexão de uma casa comum). Hackers de qualquer lugar do mundo pagavam para navegar por meio daquela caixinha e disparar fraudes, fazendo com que ataques a empresas e bancos parecessem vir do endereço de uma residência comum no Brasil.
–>
<!–>
–>
<!–>
–>
A caixinha clicava em anúncios invisíveis para roubar dinheiro. O sistema baixava programas ocultos que geravam visualizações e cliques simulados em anúncios publicitários na web, desviando verbas de marcas anunciantes diretamente para as contas da quadrilha.
<!–>
–>
Os golpistas tinham ferramentas para espiar a tela e roubar senhas. Investigadores do Google identificaram que os operadores do vírus conseguiam capturar imagens da televisão ao vivo, interceptar o tráfego que passava pelo roteador doméstico e ter acesso a contas e códigos de login.
<!–>
Brasil é o 2º mais atingido no mundo
–>
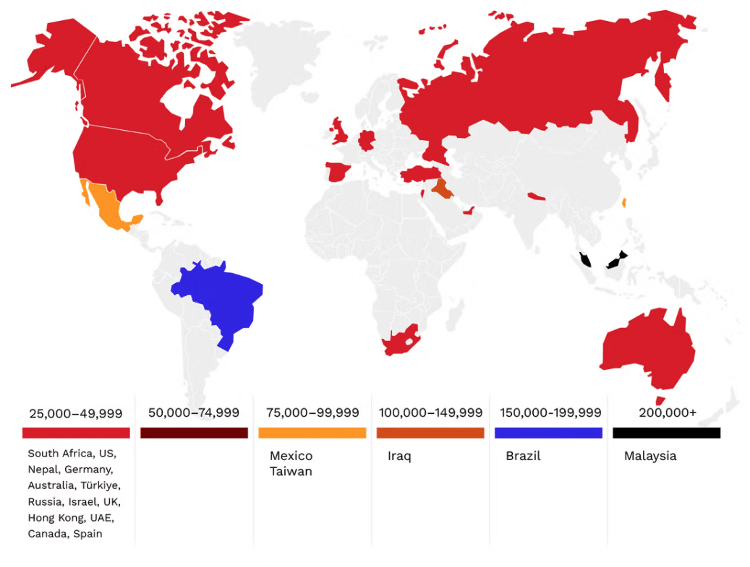
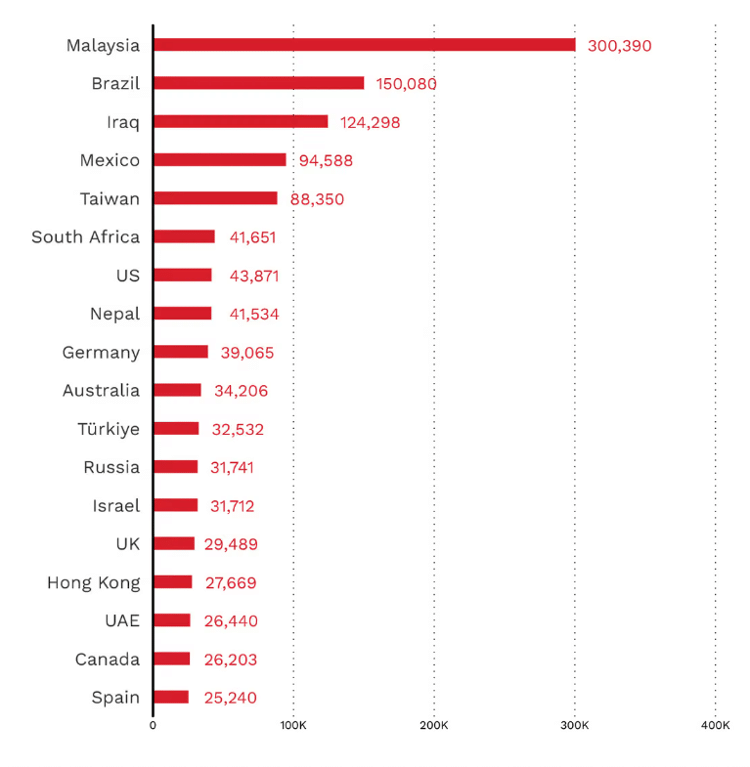
O país registrou mais de 150 mil caixinhas contaminadas pelo vírus de fábrica. O levantamento de telemetria da empresa de cibersegurança TrendAI identificou exatamente 150.080 aparelhos infectados em território brasileiro. O volume coloca o Brasil como o segundo país mais atingido no planeta, ficando atrás apenas da Malásia (300.390) e à frente de Iraque (124.298), México (94.588) e Taiwan (88.350).
<!–>
Mapa do relatório Trend AI, da Trend Micro, com total de TV boxes infectados no mundo todo Imagem: Divulgação/Trend Micro
–>
O total brasileiro supera com folga nações desenvolvidas somadas. Para efeito de comparação, mercados como Estados Unidos (43.871), Alemanha (39.065) e Austrália (34.206) registraram apenas uma fração do estrago visto no Brasil, refletindo a grande circulação de conversores sem marca ou clandestinos nas residências do país.
O vírus foi colocado em mais de 200 modelos diferentes de conversores. A fabricante chinesa Videostrong atua com marcas próprias (como a Mecool) e também como fornecedora terceirizada de caixinhas genéricas (white-label, aparelhos que saem sem logotipo da fábrica e recebem o nome de diferentes revendedores no comércio eletrônico).
–>
A fabricante burlou a certificação do Google com um vírus adormecido. A dona do Android informou que o código malicioso foi programado pela empresa chinesa para ficar “invisível” durante os testes técnicos obrigatórios de segurança, despertando e baixando arquivos perigosos apenas depois da primeira inicialização feita pelo comprador em casa.
<!–>
Ranking do relatório Trend AI, da Trend Micro, com total de TV boxes infectados no Brasil Imagem: Divulgação/Trend Micro
–>
Por que formatar o aparelho não resolve
<!–>
Restaurar para os padrões de fábrica não apaga o programa espião. O vírus foi inserido no firmware (o software básico que faz as peças do aparelho ligarem e funcionarem). Como está gravado na memória profunda do equipamento, o sistema reinstala o invasor automaticamente assim que a smart TV Box é reinicializada.
–>
A identificação manual é quase impossível para o consumidor comum. O Google publicou alguns indicadores técnicos — como pastas com os nomes “x.cpe” e “com.oemservice” —, mas esses arquivos costumam ficar ocultos e desativam o Google Play Protect (ferramenta nativa do Android que bloqueia vírus), impedindo alertas de segurança.
<!–>
Continua após a publicidade
–>
<!–>
–>
A derrubada dos servidores cortou as ordens, mas não limpou os aparelhos. A ação internacional conseguiu desativar os computadores centrais que enviavam comandos às caixinhas e o Google rompeu contratos comerciais com a Videostrong. No entanto, o código adormecido segue na memória dos aparelhos já vendidos. Quem desconfia de infecção deve desconectar a caixinha do Wi-Fi e do cabo de rede.
<!–>
A Videostrong não se manifestou: a fabricante não respondeu a pedidos de comentário da imprensa, manteve silêncio em seu perfil no LinkedIn e seu site oficial saiu do ar após o desmantelamento da rede.
–>
Como identificar aparelhos seguros
<!–>
Aparelhos clandestinos ou “piratas” são os que oferecem maior risco. A Agência Nacional de Telecomunicações (Anatel), por meio do movimento “Fique Esperto”, alerta que caixinhas não homologadas — principalmente as comercializadas ilegalmente com a promessa de liberar canais pagos de graça — costumam subsidiar o preço baixo transformando a rede doméstica do comprador em arma de cibercrimes.
–>
O consumidor deve checar o selo físico de homologação da agência. Conversores e TV boxes legalizados para venda no Brasil trazem obrigatoriamente na embalagem e no próprio corpo do aparelho o selo da Anatel contendo o código de certificação oficial.
<!–>
É possível consultar a lista de modelos aprovados no site do governo. Antes de comprar, o internauta pode acessar o portal oficial da Anatel (gov.br/anatel) e fazer uma busca no sistema pelo número de homologação ou pelo modelo do equipamento para confirmar se ele passou pelos testes laboratoriais de segurança elétrica e cibernética.
–><!–>
–>
Continua após a publicidade
<!–>
Dispositivos certificados com Android TV oferecem barreiras reais de proteção. Caixinhas homologadas e certificadas pelo Google recebem atualizações automáticas de sistema, mantêm a checagem diária do Google Play Protect ativa e não vêm adulteradas de fábrica, garantindo que o sinal de internet da residência não seja interceptado por terceiros.
–><!–>
–><!–>
Publicidade
Deixe seu comentário
–>
O autor da mensagem, e não o UOL, é o responsável pelo comentário. Leia as Regras de Uso do UOL.




Deixe seu comentário
–>
O autor da mensagem, e não o UOL, é o responsável pelo comentário. Leia as Regras de Uso do UOL.
<!–>
–>