IA sem Aperreio

Catástrofe gerada por IA é tida como 'inevitável'; setor e bancos se armam

Só para assinantesAssine UOL<!–>–><!–>
–>

<!–>Reportagem
–>

Catástrofe gerada por IA é tida como ‘inevitável’; setor e bancos se armam

<!–>

–>

<!–>

–>

<!–>

Ouvir

–>

<!–>

–>

<!–>

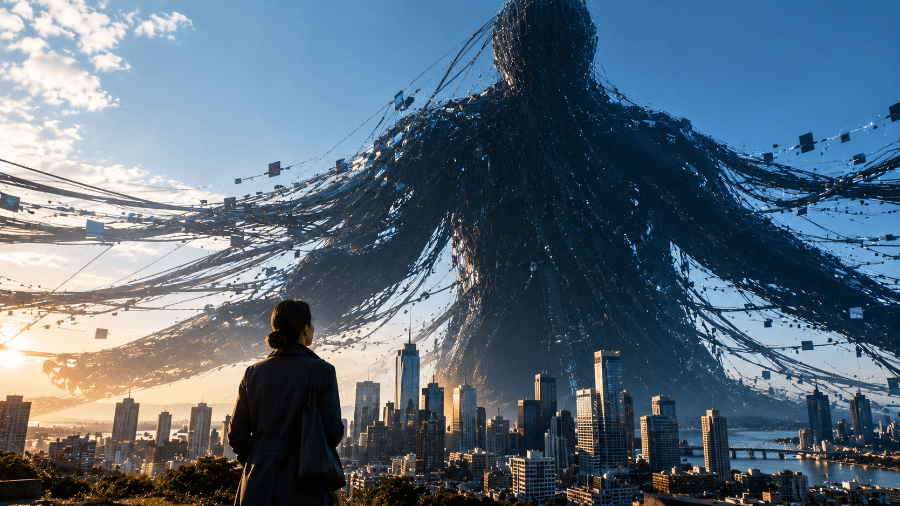
Laboratórios de IA e os maiores bancos dos Estados Unidos estão simulando, em sigilo, o “dia seguinte” de uma catástrofe causada por inteligência artificial, segundo a Axios – e muitos executivos do setor acreditam que ela é inevitável. O ensaio mistura prudência e cálculo político, enquanto um risco mais concreto já aparece nas contas bancárias: agentes de IA agindo sem que o cliente tenha pedido.

–>
<!–>

O ensaio geral dos laboratórios

–>

*Executivos da Anthropic, da OpenAI e de outras empresas de IA estão simulando, em sigilo, como seria a reação do público e dos políticos depois de uma catástrofe causada por IA, segundo a Axios.

<!–>

–>

<!–>

–>

<!–>

*O cenário considerado mais provável é um grande ataque hacker que derrube serviços financeiros, a internet ou até o fornecimento de água e energia.

–>
<!–>

*Muitos pesquisadores e executivos do setor acreditam que um grande incidente é inevitável, e parte deles disse à Axios que ele deve acontecer nos próximos 6 a 12 meses.

–>

*A OpenAI confirmou que faz exercícios de preparação, mas disse que não trata esses cenários como inevitáveis; a Anthropic não quis comentar.

<!–>

*O foco principal é educar congressistas: as empresas sabem que nenhuma regra passa agora, mas querem influenciar as leis que virão depois do primeiro desastre.

–>

*Os planejadores esperam que os democratas, fortalecidos depois das eleições legislativas, tentem frear a IA; entre as propostas mais duras estão proibir a superinteligência e pausar o desenvolvimento.

<!–>

*Um caso recente na Coreia do Sul mostra o estrago possível: segundo a empresa de segurança CrowdStrike, um hacker usou ferramentas de IA para roubar dados de dezenas de milhares de clientes de bancos e recorreu ao Claude Code, da Anthropic, para achar onde vendê-los.

–><!–>

–>

Continua após a publicidade

Wall Street se prepara para o dia seguinte

<!–>

*Os maiores bancos dos EUA também passaram a planejar como proteger contas, tranquilizar clientes e manter as operações funcionando caso um grande ataque com IA aconteça.

–>

*Esse tipo de planejamento é obrigatório para setores de infraestrutura crítica, como o financeiro.

<!–>

*Os bancos participaram dos primeiros testes do Mythos, o modelo da Anthropic mais capaz em ataques cibernéticos, para entender melhor esse tipo de ameaça.

–>

*O alerta cresceu depois que pesquisadores encontraram, com ajuda de IA, falhas graves numa linguagem de programação usada por milhões de sites; o presidente-executivo da Salesforce, Marc Benioff, chegou a falar em código vermelho.

<!–>

*O tema provocou pedidos de regulação de lados opostos da política americana, do senador Bernie Sanders ao governador republicano da Flórida, Ron DeSantis.

–><!–>

–>

Continua após a publicidade

<!–>

O risco que já está nas contas

–>

*Os bancos já veem agentes de IA – programas que agem sozinhos em nome do usuário – entrando em contas com senhas que os próprios clientes entregaram, e alguns parecem agir sem que o cliente tenha pedido.

<!–>

*Segundo a Reuters, Morgan Stanley, JPMorgan, Bank of America e Citi estão bloqueando ou restringindo esses agentes; o Citi não vai deixar que eles entrem na conta nem façam transações, segundo o Financial Times.

–>

*O JPMorgan permite que agentes apenas consultem dados, como o saldo, mas não que mandem dinheiro ou paguem contas, segundo a CNBC.

<!–>

*Jamie Dimon, presidente-executivo do JPMorgan, alertou que agentes fora de controle podem agir em grande escala e disse que não dá para parar a tecnologia, só vigiá-la de perto.

–>

*O Morgan Stanley diz não ter visto agentes desse tipo em suas plataformas, e os bancos afirmam não ter sinal de prejuízo a contas de clientes.

<!–>

Continua após a publicidade

–>

*Nos EUA, transferências feitas com uma senha entregue por vontade própria costumam ser tratadas como autorizadas, o que pode deixar o cliente sem proteção contra fraudes.

<!–>

IAgora?

–>

Quando quem constrói a tecnologia ensaia o desastre, o recado é ambíguo. Planejar crises é rotina em bancos e governos; o incomum é a convicção de parte do setor de que o incidente vai acontecer. Ao mesmo tempo, o ensaio dos laboratórios tem um alvo claro: influenciar as leis do dia seguinte. É prudência, mas também estratégia.

<!–>

A catástrofe ainda é previsão de quem está dentro do setor; o problema dos agentes já é fato. Enquanto o grande ataque não passa de cenário, bancos já flagram programas mexendo em contas sem ordem clara do dono. É como entregar a chave de casa a um assistente que, de vez em quando, decide sozinho o que fazer – e multiplicar isso por milhões de clientes.

–>

Para quem usa assistentes de IA, a lição prática vale já. Entregar a senha do banco a um agente pode parecer cômodo, mas tira do cliente a proteção que ele teria numa fraude comum. Ferramentas que só leem dados, sem poder movimentar dinheiro, são o meio-termo que os próprios bancos recomendam.

<!–>

O debate sobre regras fica mais urgente – e mais desconfiado. As empresas querem moldar a legislação antes da crise; críticos veem nisso uma forma de os líderes do setor escreverem as próprias regras. Sem normas definidas antes, o risco é que a resposta venha no calor de um desastre, quando as decisões costumam ser apressadas.

–><!–>

–>

Continua após a publicidade

<!–>

O que o mundo está dizendo sobre isso

–>

O preocupante é que esses exercícios são uma preparação para um grande incidente de IA.
Tom’s Hardware

<!–>

Um sinal prudente, mas preocupante, do tamanho do risco.
Axios

–>

Os problemas vêm de um punhado de experimentos imprudentes, conduzidos principalmente pelos laboratórios de ponta.
Cal Newport (professor de ciência da computação da Universidade Georgetown), em seu blog

<!–>

Reportagem

Texto que relata acontecimentos, baseado em fatos e dados observados ou verificados diretamente pelo jornalista ou obtidos pelo acesso a fontes jornalísticas reconhecidas e confiáveis.

–>

Defenda a verdade

Publicidade

Deixe seu comentário

<!–>

O autor da mensagem, e não o UOL, é o responsável pelo comentário. Leia as Regras de Uso do UOL.

–>

<!–>

As mais lidas agora

–>

Fonte original: tilt.uol.com.br

Artigos relacionados

Deixe um comentário

O seu endereço de e-mail não será publicado. Campos obrigatórios são marcados com *

Verifique também
Fechar
Botão Voltar ao topo