Telegram tem falha que invade celular ao atender chamada de voz
–>
–>
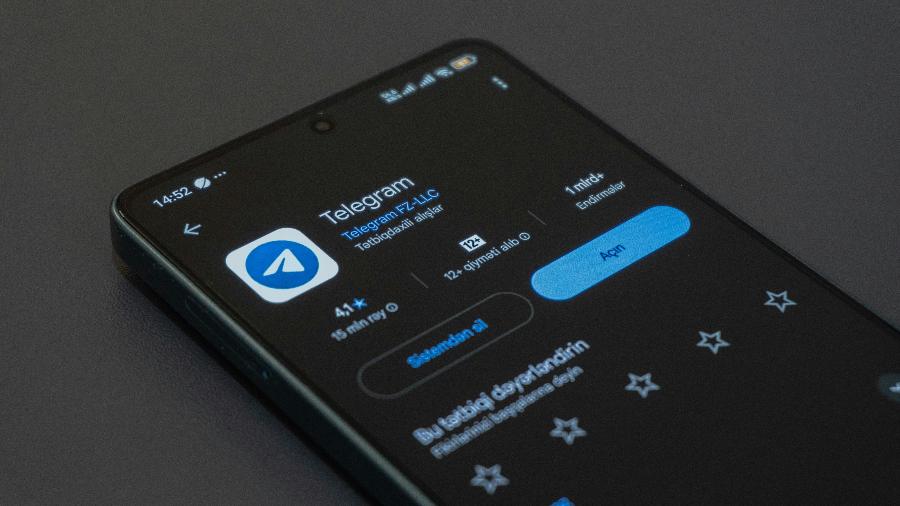
Telegram, no Android Imagem: Unsplash/Zulfugar Karimov
<!–>
–>
<!–>
Ouvir
–>
0.5×
0.75×
1×
1.25×
1.5×
1.75×
2×
<!–>
–>
<!–>
Uma falha no Telegram para Android permitia, segundo a empresa de segurança NebuSec, que invasores executassem código no celular da vítima após ela atender uma chamada de voz, informou o The Hacker News. O problema foi corrigido na versão 12.10.4.
–>
Como funciona o golpe
<!–>
A vulnerabilidade afeta versões do Telegram para Android lançadas entre março de 2022 e setembro de 2026. Segundo a NebuSec, o ataque exigia apenas uma conta comum na plataforma e atingia versões entre 8.6.2 e 12.10.3.
–>
A empresa de segurança demonstrou a execução de código em uma ligação atendida pela vítima. No vídeo divulgado, o aparelho sai do Telegram, exibe a tela inicial e mostra a mensagem “HACKED BY NEBUSEC”.
<!–>
–>
<!–>
–>
<!–>
Remember when scam callers only ask for your password? Good times. Now picking up a wrong call can get you hacked. Telegram RCE discovered by NebuSec Code Security, powered by GPT-5.4. Yes, GPT-5.4. We turned a dinosaur model into a cyber powerhouse. Fixed in Telegram Android 12.10.4?7099)
O erro estava no processamento de mensagens usadas para configurar e informar o estado da chamada. O código acessava uma área de memória de forma indevida quando uma dessas mensagens não trazia todos os campos esperados.
–>
Usuários devem conferir se o aplicativo está na versão 12.10.4 ou mais recente. O número da versão aparece na parte inferior da página de configurações do Telegram.
<!–>
Alcance da vulnerabilidade
–>
A NebuSec confirmou o problema em chamadas privadas feitas por celulares com processadores ARM64. Não há evidência de que a falha afete diretamente os aplicativos do Telegram para iPhone (iOS), computador ou chamadas em grupo.
<!–>
Os aplicativos do Telegram compartilham uma biblioteca usada nas chamadas de voz e vídeo. A correção já havia sido incorporada aos códigos do iPhone e do aplicativo para computador antes de chegar ao Android.
A falha ainda não tinha um identificador CVE em 29 de outubro. O veículo questionou o Telegram e a NebuSec sobre o uso da vulnerabilidade em ataques reais e sobre o alcance do código executado no aparelho.
Publicidade
Deixe seu comentário
<!–>
O autor da mensagem, e não o UOL, é o responsável pelo comentário. Leia as Regras de Uso do UOL.



Deixe seu comentário
<!–>
O autor da mensagem, e não o UOL, é o responsável pelo comentário. Leia as Regras de Uso do UOL.
–>
<!–>